共享文件夹权限申请(OA 5102)操作手册与排错指南
面向在惠尔康需要申请共享文件夹访问权限的同事,以及负责开通权限的信息部网管。 流程编号:5102网络帐户权限申请(金源和同安适用) 文中案例均为 2026-10-29 真实单据,涉及人员已做脱敏处理。
开共享文件夹权限的流程本身不复杂,OA 里填一张单、走三级审批、N5 管理员执行开通,十分钟能走完。
但真正耗时间的往往是另一种情况:单子审批全过了,权限却没开到你头上。
本文分三部分:一张真实单据的排查过程、一份照着做就能对的申请流程、以及审批走完仍然打不开时的排查与验证步骤。
第一部分:一个真实的翻车案例
1.1 现象
2026-10-21,1224张惠提交了一张 5102 网络帐户权限申请,流程走到 N5-管理员执行、N6-归档抄送,全部显示"批准"。
按理说权限这时候应该已经开好了。但张惠反馈:共享文件夹还是打不开。
1.2 排查过程
先看审批链,四个节点都批了,时序也正常:
| 节点 | 处理人 | 审批时间 | 结果 |
|---|---|---|---|
| N2-主管审批 | 品保部/1202董志刚 | 2026-10-29 10:57:42 | 批准 |
| N4-管理部门主管 | 信息部/0623丁一伟 | 2026-10-29 13:36:59 | 批准 |
| N5-管理员执行 | 信息部/0626王春祥 | 2026-10-29 14:55:03 | 批准 |
| N6-归档抄送 | — | — | 已归档 |
于是去看单据本身。这一看就看出问题了:
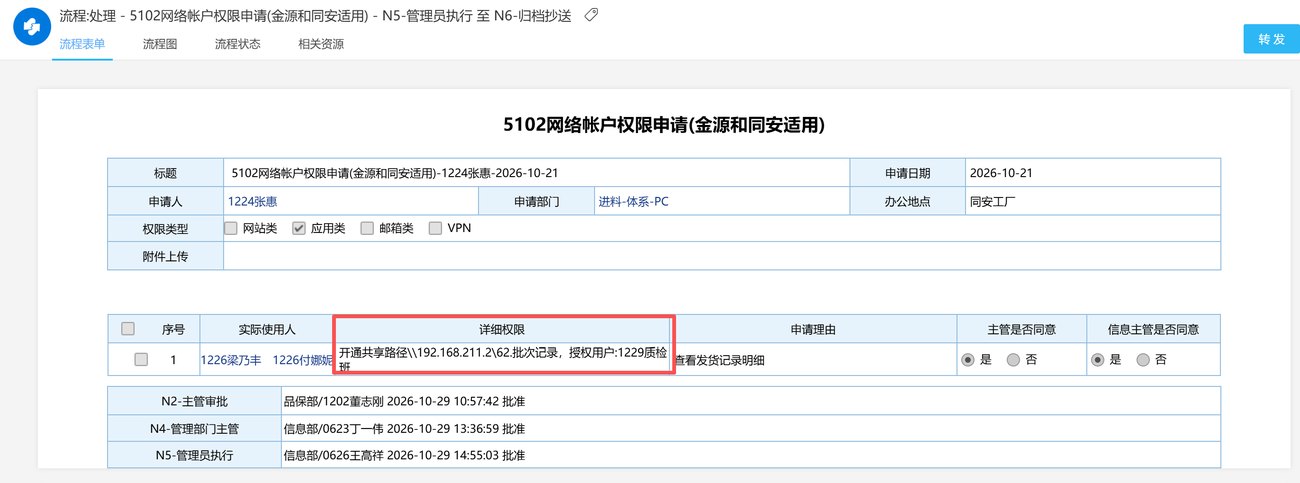
「实际使用人」那一栏填的是「1226梁乃丰 1226付娜妮」,而「详细权限」里写的是"开通共享路径 \\192.168.211.2\62.批次记录,授权用户=1229质检班"。
张惠要的是 1229质检班 的权限,实际使用人却填成了 1226梁乃丰。
1.3 根因:搜不到,于是随便选了一个
问题出在填「实际使用人」那一步。1229质检班是一个公共账户,不是在职人员,而 OA 的「多人力资源」默认搜索只覆盖在职人员。
于是在人员选择器里输入 1229,搜出来是空的:
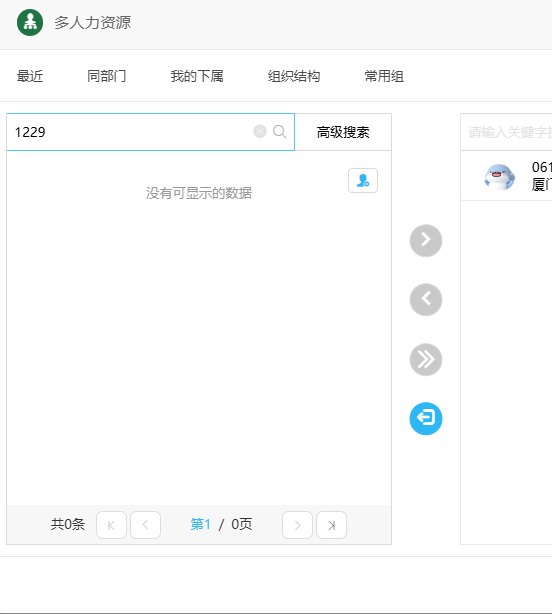
搜不到,填单的人就在列表里挑了一个看着顺眼的——1226梁乃丰。单子就这么提交了。
后续 N5 执行时,网管是按「实际使用人」这一栏去开通权限的。也就是说,1226梁乃丰的权限被开出来了,1229质检班的权限从头到尾没人开。张惠当然打不开。
1.4 正确的搜法
正确做法是点「高级搜索」,把「状态」切换到「全部」,这样才能搜到非在职的公共账户:
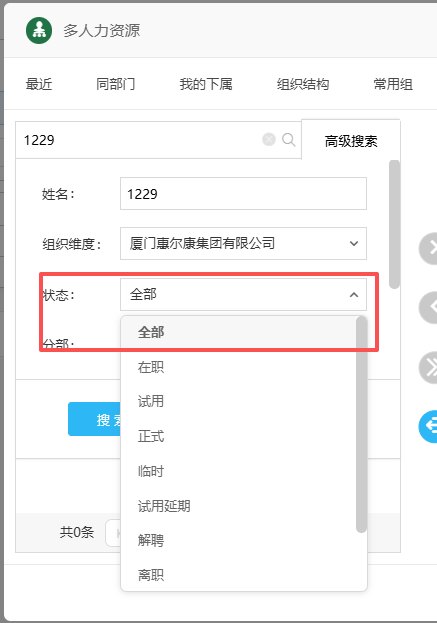
切完之后搜 1229,就出来了:
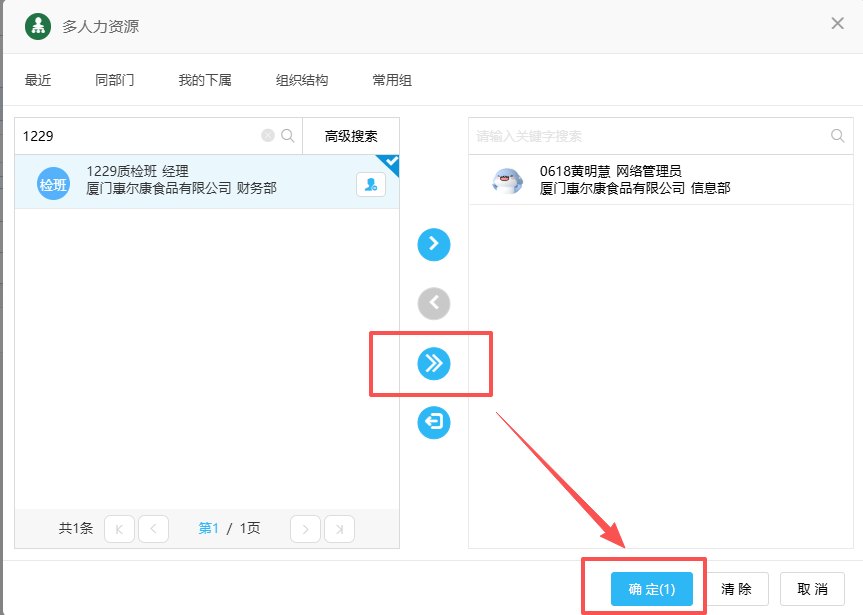
选中「1229质检班 经理」,点「确定(1)」加入右侧人员栏即可。
📌 这一步是整个流程里最容易翻车的地方。 公共账户在默认搜索下是搜不到的,而 OA 不会提示"没搜到你想要的账户",只是静静地返回一个空列表。填单的人如果不知道这个机制,就会犯上面那个错。
1229质检班 这样的公共账户,在域里是真实存在的账号:
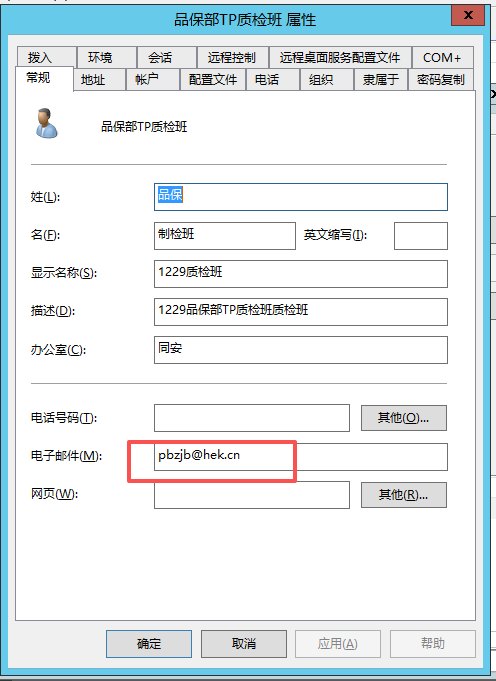
看到
pbzjb@hek.cn这个邮箱,就能确认它是一个标准域账号,权限完全可以正常开给它。
1.5 案例小结
| 项目 | 内容 |
|---|---|
| 表面现象 | 审批全部通过,但共享文件夹仍打不开 |
| 真实原因 | 「实际使用人」填错,填成了 1226梁乃丰而非 1229质检班 |
| 为什么会错 | 1229质检班是公共账户,默认搜索搜不到,填单人随手选了别人 |
| 责任环节 | 填单人(申请环节),非审批环节 |
| 修正动作 | 改单重提,或在「签字意见」里说明实际使用人为何更正 |
| 根本预防 | 公共账户必须用「高级搜索 + 状态=全部」选人 |
这个案例的教训只有一句话:审批通过只说明流程走完了,不说明权限开对了。 开权限看的是「实际使用人」那一栏填的是谁,而不是单子批了几次。
第二部分:规范的申请流程
2.1 进入流程
OA → 流程模块 → 新建 → 搜索「5102网络帐户权限申请」→ 选择「5102网络帐户权限申请(金源和同安适用)」。
金源和同安两个厂区共用这一个流程单。选错单号的会导致转到错误的审批链。
2.2 表头字段
| 字段 | 是否必填 | 填写说明 |
|---|---|---|
| 申请人 | 自动带出 | 当前登录人,不用改 |
| 申请部门 | 自动带出 | 当前登录人所属部门,不用改 |
| 办公地点 | 必填(带 *) | 选本人实际办公的厂区,如「同安」「金源」 |
| 权限类型 | 必填(带 *) | 共享文件夹权限选「应用类」 |
| 附件上传 | 选填 | 单个附件最大 15M |
2.3 明细行字段
明细行是这张单子的核心,每一行代表一个「实际使用人 + 一条权限」。
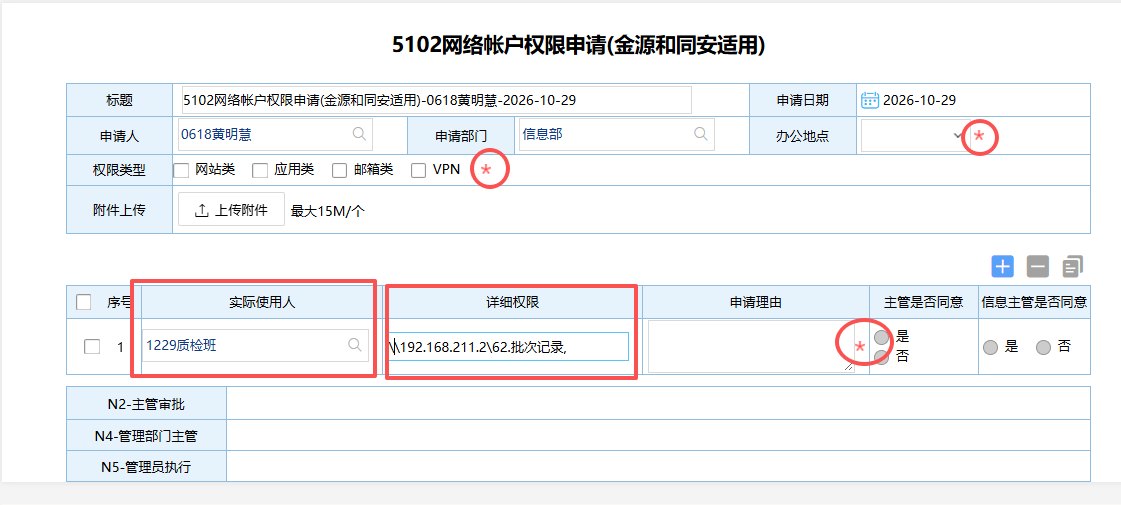
① 实际使用人
- 单子打开时默认填的是自己(申请人)。
- 如果权限就是给自己开的,默认值直接用即可。
- 如果是代填(帮同事申请、或申请的是某个公共账户),把默认的人删掉,点搜索图标重新选人。
- 选公共账户必须用「高级搜索 + 状态=全部」(见 1.4 节)。
② 详细权限
填写需要开通的共享文件夹路径,例如:
\\192.168.211.2\62.批次记录
路径从资源管理器地址栏直接复制:
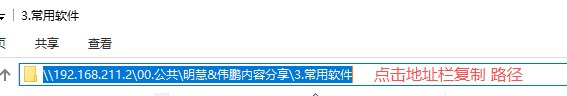
点地址栏 → 复制 → 粘贴到「详细权限」栏即可。
💡 复制出来的路径带
\\双反斜杠开头,这是 UNC 路径的标准写法,不要手动改成单反斜杠。多个路径需要开通时,用分号或换行分隔,一次性写清楚,避免来回补单。
③ 申请理由
写清楚用途即可,例如"查看发放记录明细"。理由是审批人判断是否该开的主要依据,写得太笼统容易被追问。
④ 主管是否同意 / 信息主管是否同意
按实际情况勾选。这两个是审批环节的前置确认项。
2.4 其他说明:写在签字意见
表格下方还有「签字意见」栏(流程表单最底部):
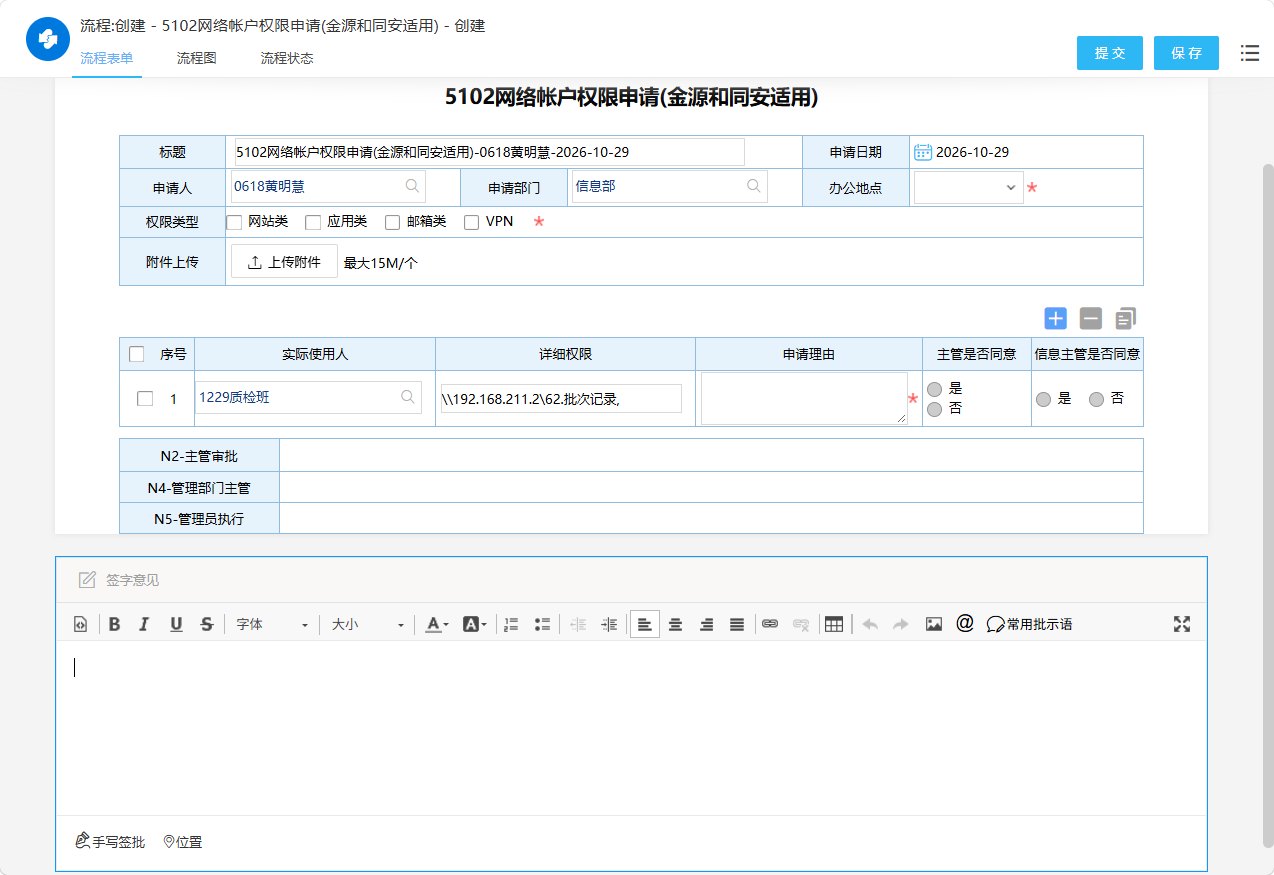
凡是表格里放不下的信息,都写在这里。 常用场景:
- 申请的是公共账户,需要说明用途和归属
- 实际使用人填的是代填,需要说明代填原因
- 路径有多个,需要在正文里逐条列出
- 需要网管额外开通只读/读写等权限差异
⚠️ 不要把关键信息只写在签字意见里而不填表格字段。 网管执行时读的是「实际使用人」和「详细权限」两栏,签字意见只作为补充说明。填错表格字段,签字意见写得再清楚也救不回来——本案例就是这个道理。
2.5 提交与审批链
| 节点 | 责任方 | 做什么 |
|---|---|---|
| N2-主管审批 | 申请部门主管 | 确认申请必要性与实际使用人归属 |
| N4-管理部门主管 | 管理部门(如信息部)主管 | 复核权限范围与合规性 |
| N5-管理员执行 | 信息部网管 | 按「实际使用人」开通对应权限 |
| N6-归档抄送 | — | 自动归档,单据留存 |
提交前自检三项:
- 实际使用人是不是要开权限的那个人?(公共账户 → 高级搜索 + 状态=全部)
- 详细权限的路径复制全了没?双反斜杠还在不在?
- 申请理由和签字意见有没有说清楚用途?
第三部分:排查与验证流程
适用于审批已全部走完,但仍然打不开共享文件夹的情况。
3.1 第一步:看单子(10 秒)
打开 OA 单据,核对两个字段:
| 检查项 | 正常 | 异常表现 | 处理 |
|---|---|---|---|
| 实际使用人 | 是要开权限的那个账号 | 是别人,或填成了在职同事 | 单子填错,需改单重提或联系网管更正 |
| 详细权限 | 完整的共享路径 | 路径少了一段、少了个盘 | 补充完整后重提 |
案例里就是栽在第一项上:实际使用人填的是 1226梁乃丰,权限开给了错误的对象。
如果实际使用人是对的、路径也完整,进第二步。
3.2 第二步:看 Windows 凭据管理器
这一步查的是客户端缓存的登录凭据。共享文件夹的访问凭据会缓存在本机,如果缓存里存的账号和实际使用人不是同一个,就会出现"权限明明开了却还是打不开"。
操作路径:
控制面板 → 用户账户 → 凭据管理器 → Windows 凭据
在列表里找目标服务器(本案是 192.168.211.2)对应的条目:
- 没有记录 → 说明这台电脑从来没成功连过,直接访问会弹登录框,输正确账号密码即可
- 有记录,但登录的账号 ≠ 实际使用人 → 这就是打不开的直接原因
⚠️ Windows 会优先使用凭据管理器里缓存的账号,即使新账号权限是好的也会失败。
处理办法:删除该条缓存凭据,重新访问共享文件夹,在弹出的登录框里输入实际使用人的账号密码。
删除方法:在「凭据管理器 → Windows 凭据」里选中那条记录 → 右侧「删除」→ 确认。
登录账号统一用邮箱格式,例如 pbzjb@hek.cn(账号就是 AD 账户属性里「电子邮件」一栏的那个地址)。
💡 为什么必须带
@hek.cn后缀? 办公电脑都没有加入域(工作组模式),连接共享文件夹时,Windows 不知道该把这份账号密码送到哪个域去验证,所以账号必须写全@hek.cn来指定域——只输pbzjb会直接登录失败。另一种等价写法是域名\账号(如HEK\pbzjb),但那要额外记一个 NetBIOS 域名,容易错,统一用邮箱格式。
3.3 第三步:回查服务端权限
凭据没错、也确实是那个账号,但仍然拒绝访问,说明服务端权限本身没生效。这时需要网管在 AD/文件服务器侧确认:
- 该账号是否已被加入对应共享文件夹的权限列表
- 权限类型是否正确(读/写/完全控制)
- 权限是否已从父文件夹继承生效(有些共享文件夹需要单独授权)
3.4 验证清单
改完之后,按这张表逐项验证:
| # | 验证动作 | 通过标准 |
|---|---|---|
| 1 | 看单据「实际使用人」 | 与目标账号一致 |
| 2 | 看单据「详细权限」 | 路径完整,含 \\ 开头 |
| 3 | 凭据管理器中该服务器的记录 | 已删除旧记录,或账号已改为实际使用人 |
| 4 | 资源管理器访问 \\192.168.211.2\... |
不弹登录框,直接进目录 |
| 5 | 新开一个文件写入测试 | 能建文件、能保存 |
| 6 | 换一个未用过的客户端再访问一次 | 也能进(排除本机缓存干扰) |
第 6 项容易被跳过,但它是判断"是不是本机缓存问题"最直接的验证方式。
3.5 排查速查表
| 现象 | 最可能的原因 | 先查这里 |
|---|---|---|
| 审批全过,完全打不开(提示无权限) | 实际使用人填错,权限开给了别人 | 单据「实际使用人」字段 |
| 审批全过,弹登录框但用对账号也进不去 | 服务端权限未生效或未继承 | 找网管查 AD 权限列表 |
| 之前能开、现在突然不行 | 凭据管理器里缓存了旧账号 | Windows 凭据管理器 |
| 输入账号密码后反复要求输入 | 凭据与服务器不匹配 / 账号被禁用 | 凭据管理器 + 找网管 |
| 申请单选人时搜不到目标账号 | 目标是在职人员之外的公共账户 | 高级搜索 + 状态切到「全部」 |
附:给填写人的三条提醒
- 搜不到人,先怀疑对方不在职。 用高级搜索、状态选「全部」,再搜一遍。
- 公共账户要用自己的账号开通,不要挑个在职同事凑数。 权限开错人,流程越完整越糟糕。
- 单子批完不等于权限开对。 打不开时,第一件事是打开单子看「实际使用人」那一栏,而不是反复重提申请。
本文流程字段与审批节点依据泛微 OA 流程「5102网络帐户权限申请(金源和同安适用)」的实际单据整理,案例时间为 2026-10-21 至 2026-10-29。文中人员姓名与账号已做脱敏处理,共享路径示例取自实际单据。